Кибератака — это попытка получить доступ, повредить или украсть данные с использованием компьютерных средств. Это как «цифровая атака» на компьютеры, сети или информационные системы.
Злоумышленники могут использовать вирусы, хакерские методы или другие технические способы для воздействия на компьютеры и сети с целью нанесения ущерба или получения конфиденциальной информации.
Виды кибератак
Существует множество видов кибератак, и они постоянно эволюционируют с развитием технологий. Вот несколько основных видов кибератак:
- Вирусы и черви: Это вредоносные программы, которые могут заразить компьютеры и распространяться через сети.
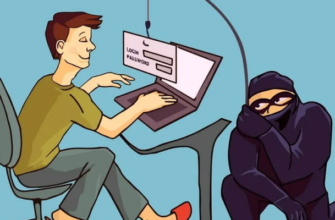
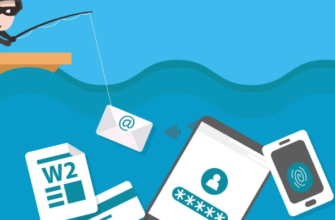
- Фишинг: Злоумышленники могут отправлять поддельные электронные письма или создавать поддельные веб-сайты, чтобы обмануть людей и получить их личную информацию, такую как пароли и данные кредитных карт.
- DDoS-атаки (атаки на отказ обслуживания): Атаки, направленные на перегрузку серверов или сетей трафиком, чтобы временно или полностью прекратить доступ к ресурсу.
- Хакинг и взлом: Нападение на компьютерные системы с целью получения несанкционированного доступа к данным или контролю над системой.
- Шпионаж и утечка данных: Попытки получить конфиденциальную информацию с целью использования её в корыстных или вредоносных целях.
- Рэнсомварь (вымогательство выкупа): Заражение компьютеров вредоносным программным обеспечением, которое шифрует данные пользователя и требует выкуп за их восстановление.
- Социальная инженерия: Использование манипуляций и обмана людей, чтобы они предоставили злоумышленникам доступ к системе или конфиденциальную информацию.
- Атаки на мобильные устройства: Вредоносные приложения или атаки на мобильные операционные системы для получения доступа к данным пользователя.
- Фарминг: Создание фальшивых веб-сайтов или сетевых ресурсов с целью перехвата личной информации, такой как имена пользователей и пароли.
- Внутренние угрозы: Угрозы, исходящие изнутри организации, например, от сотрудников, которые могут умышленно или случайно вызвать утечку данных.
Эти виды атак могут комбинироваться или применяться в различных комбинациях для достижения конкретных целей злоумышленников.
Самые уязвимые места IT системы перед кибератакой
IT-системы могут иметь различные уязвимые места, и злоумышленники могут искать слабые места для проведения кибератак. Вот несколько ключевых уязвимых мест:
- Слабые пароли и аутентификация: Использование слабых паролей или недостаточных методов аутентификации может облегчить задачу злоумышленникам.
- Необновленное программное обеспечение: Устаревшее программное обеспечение может содержать известные уязвимости, которые могут быть использованы для вторжения.
- Недостаточная защита от вредоносных программ: Если системы не оборудованы антивирусами или антималварными средствами, они могут подвергаться риску от вредоносных атак.
- Отсутствие бэкапов и плана восстановления данных: Недостаток регулярных бэкапов данных и отсутствие плана восстановления могут сделать систему более уязвимой к атакам типа рэнсомварь.
- Неограниченные права доступа: Предоставление слишком широких прав доступа пользователям может увеличить риск утечки данных или несанкционированного доступа.
- Слабая сетевая защита: Недостаточные меры защиты сети, такие как брандмауэры и системы обнаружения вторжений, могут облегчить задачу злоумышленникам.
- Необеспеченные мобильные устройства: Мобильные устройства, используемые в корпоративной среде, могут стать уязвимыми точками входа, если они недостаточно защищены.
- Неудовлетворительное обучение персонала: Недостаточное обучение персонала по вопросам кибербезопасности может привести к неосторожному поведению, такому как открытие вредоносных вложений в электронных письмах.
- Не мониторинг событий и инцидентов: Отсутствие систем мониторинга событий и реагирования на инциденты делает систему менее способной выявлять и противостоять атакам.
- Слабая физическая безопасность: Недостаточная защита физического доступа к серверам и другому оборудованию может предоставить злоумышленникам возможность несанкционированного доступа.
Защита от кибератак требует комплексного подхода, включая технические меры безопасности, обучение персонала и строгие политики безопасности.