Концепция Zero Trust, которая основывается на идее отсутствия доверия к сети, требует от компаний использования новых подходов к защите своих ресурсов и данных.
Для реализации этой концепции необходимо использовать инструменты, которые позволят обеспечить максимальный уровень безопасности и минимизировать риски.
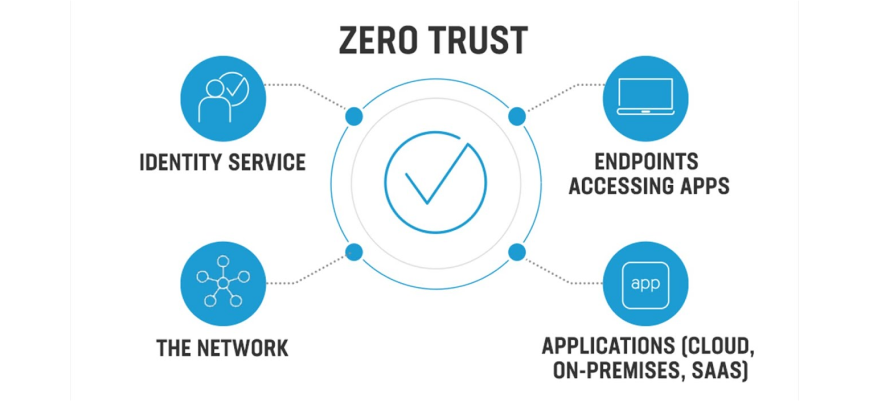
Одним из таких инструментов являются системы управления привилегиями (PAM). Они позволяют управлять доступом к ресурсам и данным на основе принципа наименьших привилегий, что соответствует концепции Zero Trust.
Также системы класса PAM позволяют мониторить действия пользователей и контролировать их доступ к ресурсам.
Одной из основных задач систем PAM является управление доступом администраторов к системам и приложениям.
Данный подход позволяет ограничить возможности администраторов до необходимых действий, что уменьшает вероятность нарушений безопасности.
Также системы PAM позволяют автоматически отзывать привилегии у пользователей после выполнения задачи, что минимизирует риски для безопасности.
Однако, для эффективной реализации концепции Zero Trust необходимо использовать не только системы PAM, но и другие средства защиты, такие как контроль доступа на основе политик (Policy-Based Access Control), системы управления устройствами (MDM) и другие.
Итак, использование систем управления привилегиями класса PAM является одним из ключевых факторов в реализации концепции Zero Trust.
Они обеспечивают необходимый уровень безопасности и контроля доступа к ресурсам, что помогает минимизировать риски для компании.